
보훈부, 올해 7월까지 3994건 탐지·차단
AI 보훈심사·전산망 연계에 군 정보유출 우려
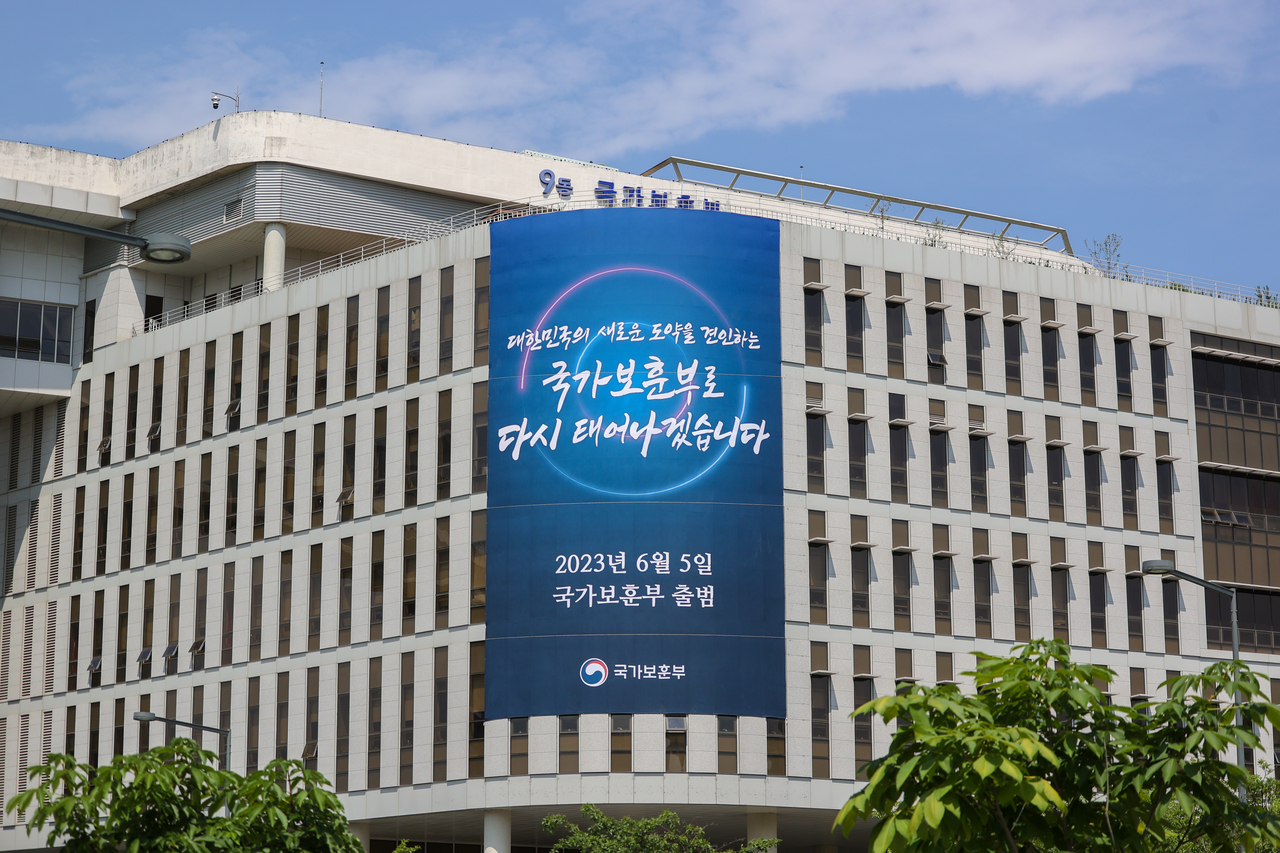
[헤럴드경제=전현건 기자] 국가보훈부를 겨냥한 사이버공격 시도가 올해 7월까지 3994건에 달하는 것으로 나타났다. 보훈심사에 인공지능(AI)을 도입하고 국방부와 전산망 연계를 추진하는 가운데, 군 출신 보훈 신청자의 민감정보 보호에 심혈을 기울여야 한다는 지적이 나온다.
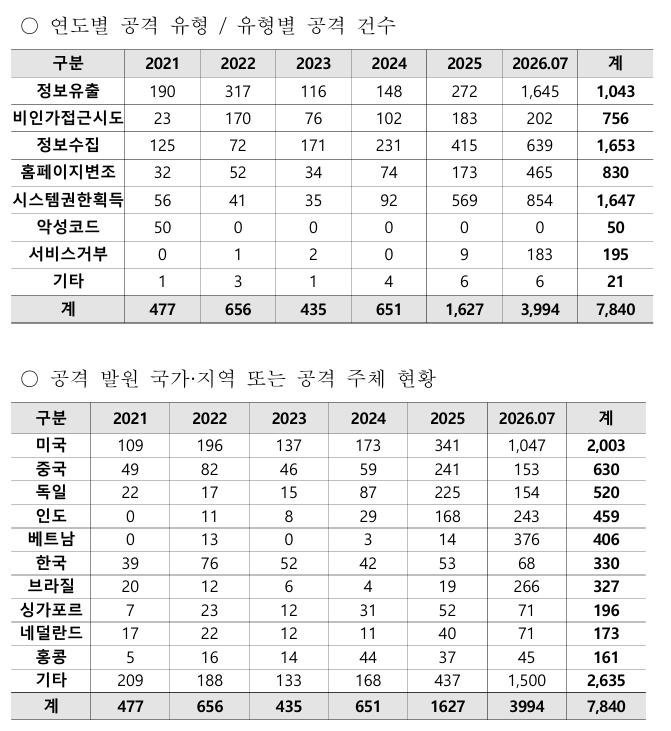
국회 국방위원회 소속 유용원 국민의힘 의원이 17일 보훈부로부터 제출받아 공개한 자료에 따르면 올해 1∼7월 보훈부가 탐지·차단한 사이버공격 시도는 3994건으로, 전년 전체 1627건의 두배를 이미 넘어섰다.
공격 유형별로는 ‘정보유출’이 1645건으로 가장 많았다. 이어 ‘시스템권한획득’ 854건, ‘정보수집’ 639건, ‘홈페이지변조’ 465건, ‘비인가접근시도’ 202건 등이었다.
‘정보유출’은 공격 시도를 분류한 명칭으로 실제 정보가 빠져나갔다는 의미는 아니다. 보훈부는 제출 자료에서 2021년부터 올해 7월까지 침해사고는 0건이며 정보유출이나 시스템 장애 등 피해도 없었다고 설명했다. 다만 공격 시도 급증은 언제든 실제 정보유출로 이어질 위험이 상존하는 것으로 해석된다.
이런 가운데 정부는 축적된 보훈심사 데이터를 활용하는 AI 기반 심사를 추진하고 있다. 보훈부는 AI를 통한 심사자료 검색과 심의안건 작성 지원, 국방부와의 전산망 연계를 통한 치료부터 보훈등록까지의 통합 지원 방침을 제시했다.
이에 따라 군 출신 신청자의 복무 관련 정보에 세심한 관리가 필요하다는 의견이 나온다. 특히 특수작전·정보·방첩 업무 수행자의 소속이나 임무 경위 등이 심사자료에 포함될 경우 개인정보 보호를 넘어 군사보안 관점의 관리가 필요하다. 여러 정보가 결합되면서 민감한 복무 이력을 추정할 단서가 될 가능성도 있다는 우려도 함께 제기된다.
유 의원은 “보훈심사의 편의성과 신속성을 높이는 과정에서 민감정보의 처리 범위와 접근 권한, 보호 절차도 함께 점검할 필요가 있다”며 “철저한 정보보안 및 대응 체계를 선제적으로 구축해야 한다”고 강조했다.
rimsclub@heraldcorp.com