
금융감독원 원안 대비 3개월 감경
기존 사례와의 형평성·사후 수습 노력 고려
롯데카드, 신규 회원 카드 발급 업무 정지
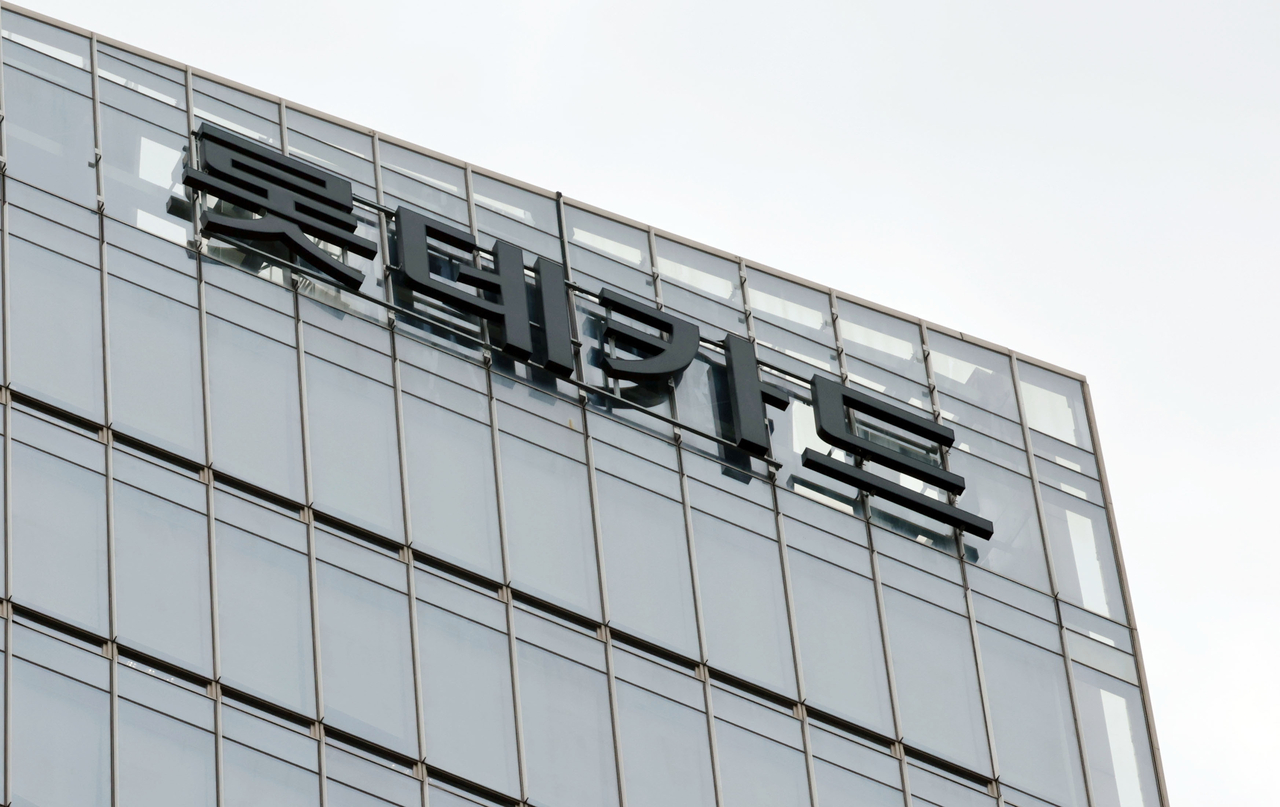
[헤럴드경제=서상혁·정호원 기자] 금융당국이 해킹 사고로 약 300만명에 달하는 고객 정보가 유출된 롯데카드에 1.5개월의 업무정지 징계를 내렸다. 금융감독원 원안인 4.5개월 대비 큰폭 감경됐다.
금융위원회는 31일 제14차 정례회의를 열고 롯데카드에 대해 여신금융전문업법, 신용정보의 이용 및 보호에 관한 법률에 따라 영업정지 1.5개월과 과징금 50억원 부과를 결정했다.
금융당국은 지난해 9월 롯데카드가 해킹 사고로 인한 정보 유출사실을 신고한 이후 약 한달 동안 해킹사고 점검을 진행했다.
검사 결과 롯데카드의 온라인 결제시스템 운영과정에서 정보처리시스템 보정(patch) 작업 미실시, 주민등록번호 및 비밀번호 암호화 미이행, 바이러스 백신 소프트웨어 미설치 등 현행법상 보안의무 위반 사항이 확인됐다. 이에 따라 금융감독원은 지난 4월 두 차례 제재심의위원회를 거쳐 롯데카드에 업무정지 4.5개월과 과징금 50억원, 조좌진 전 대표에 대한 문책경고를 의결했다.
금융위원회는 그간 회사측 의견진술, 안건소위 등 심도 있는 논의를 거쳐 롯데카드의 정보유출과 관련하여 해킹사고에 대해서는 최초로 업무정지 처분을, 또 신용정보법 위반에 따른 과징금 50억원을 부과하기로 의결하였다. 금융회사 최고경영자의 문책경고는 금융감독원장 전결 사안인 만큼, 조 대표에 대한 징계도 확정됐다.
업무정지 기간은 기존 사례와의 형평성, 회사의 수습 노력 등을 고려해 금융감독원 원안 대비 감경된 1.5개로 결정했다. 그간 금융위원회 위원들 사이에서는 해킹 사고에 대해 영업정지를 과하게 부과하는 것이 맞는지에 대한 목소리가 나온 것으로 전해졌다. 해외에서도 해킹 사고에 대해 금융회사에 영업정지를 부과한 사례가 없었던 점도 감경에 영향을 미쳤다.
또한 정보유출 사고에 대한 귀책사유가 없는 고객이 불편을 겪는 것은 바람직하지 않다는 의견이 제기됨에 따라, 업무정지 범위는 신규회원 카드 발급 업무에만 한정했다. 기존 회원의 경우 카드 관련 서비스 신청·이용이 모두 가능하도록 업무정지를 부과하였다. 업무 정지 기간은 다음 달 1일부터 9월 15일까지다.
금융당국은 향후 이번과 같은 정보유출 사태가 재발하지 않도록 금융회사의 보안관리 체계를 근본적으로 강화하기 위한 제도개선을 추진한다.
금융회사의 보안 위규행위에 대한 경각심 강화를 위해 중대한 보안사고 발생시 일반적 과징금 수준을 뛰어넘는 징벌적 과징금(전체 매출액의 3% 이내 부과)을 도입하고 정보보호최고책임자(CISO)가 주도적으로 보안강화를 할 수 있도록 권한을 강화하는 ‘전자금융거래법 개정안’의 국회 통과를 지원할 계획이다.
당초 예상됐던 것보다 제재 수위가 감경됐지만, 신규 회원을 적극적으로 늘려야 하는 롯데카드로서는 일정 부분 경영상의 부담을 안게 됐다. 롯데카드의 최대 주주인 MBK파트너스는 장기간 롯데카드의 매각을 추진 중이다.
금융위원회의 제재 결정에 롯데카드는 이날 입장문을 내고 “결정을 겸허히 받아들인다”며 “이번 사태로 심려를 끼쳐드려 고객 여러분께 진심으로 사과의 말씀드린다. 이번 영업정지는 신규 영업 일부에 해당하는 조치로, 기존 회원의 서비스 이용에는 영향이 없다”고 강조했다.
이어 “향후 이같은 사례가 발생하지 않도록 정보보안 등 필요한 모든 조치에 더욱 만전을 기해 신뢰받는 금융기관으로 거듭나도록 노력하겠다”고 했다.
hyuk@heraldcorp.com
won@heraldcorp.com