ERP 스마트A 10 이용 기업 ‘유출’ 가능성
고객사의 고객 기업까지 연쇄 피해 ‘우려’
더존비즈온 “법이 정하는 절차 따라 공지”
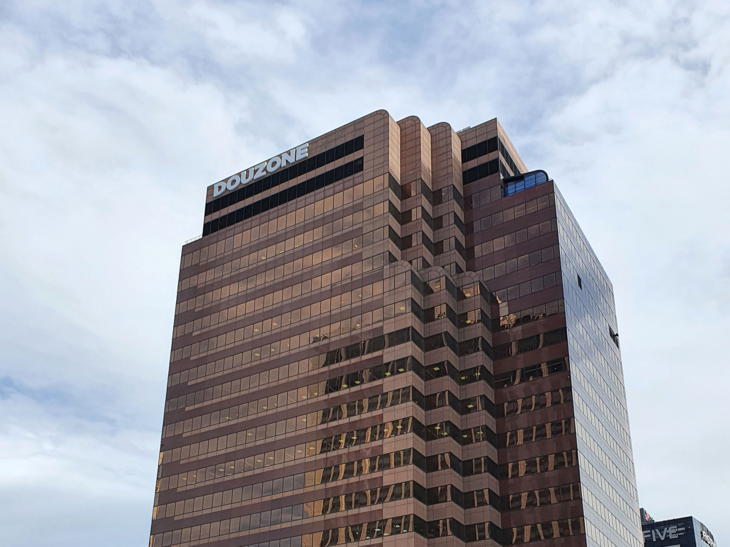
[헤럴드경제=고재우 기자] 기업용 소프트웨어 서비스를 제공하는 더존비즈온이 해킹을 당한 사실이 알려지면서, 고객사 최대 11만곳이 개인정보 유출 영향권에 놓일 수 있다는 우려가 나온다.
더존비즈온이 서비스 중인 전사적자원관리(ERP) 시스템인 스마트A 10을 이용 중인 기업은 11만곳을 넘는다. 회사는 스마트A 10에서 관리 중인 일부 개인정보 유출 가능성을 인정한 상태다.
26일 업계에 따르면 더존비즈온은 지난 18일 ‘개인정보 유출 가능성 및 침해사고 공지’를 통해 ▷개발 서버에 대한 공격으로 인한 내부 시스템 무단 접속 및 데이터 조회 기록 정황 ▷유출 가능성 있는 개인정보 항목 스마트A 10 일부 이용사 보유·관리하는 정보 주체 성명, 주민등록번호(뒷 6자리 암호화), 계좌번호(암호화), 주소, 휴대폰 번호, 이메일 등을 알렸다.
이에 따라 더존비즈온이 서비스 중인 스마트A 10을 이용 중인 기업 최대 11만곳이 해킹 사태 여파에 노출될 것으로 예상된다. 더존비즈온이 “현재까지 유출 등 고객사 및 정보 주체를 특정하기 곤란하다”고 밝혔듯, 유출 규모조차 가늠할 수 없는 상황이다.
더존비즈온에 따르면 스마트A 10은 중소기업, 세무회계 사무소 90% 이상이 사용하는 프로그램으로, 기업 회계 업무에 최적화된 ERP이다.
더존비즈온은 “11만개 이상의 기업에서 더존 스마트A 10을 사용하고 있다”며 “표준화된 기능과 프로세스로 대한민국 모든 기업에 적용이 가능하다”고 강조했다. 더존비즈온 해킹 사태 여파가 고객사로부터 고객사의 고객 기업까지 번질 가능성도 배제할 수 없다는 뜻이다.
과학기술정보통신부(과기정통부)가 더존비즈온 해킹 사태를 ‘중대한 사고’로 판단한 이유도 여기에 있는 것으로 풀이된다.
과기정통부는 이날 예정에 없던 자료 배포를 통해 “지난 25일 정보통신망법에 따라 침해사고 조사 심의위원회를 긴급 개최한 결과, 해당 침해 사고를 중대한 사고로 판단하고 민관 합동조사단 구성이 필요하다고 의견을 모았다”고 밝힌 바 있다.
더존비즈온이 개인정보 유출 당사자들에게 해당 사실을 알리는 대신, 홈페이지 공지로 갈음한 사실도 도마 위에 올랐다.
개인정보보호법은 ‘개인정보 유형, 정부 주체에게 미치는 영향 및 유출 등 위험 정도를 고려해 유출 등 가능성이 있음을 알게 됐을 때, 모든 정보 주체에게 피해를 최소화하기 위한 정보 등을 알려야 한다’고 규정하고 있다.
개인정보 유출로 인한 피해를 일찌감치 알려 피해를 최소화하자는 취지다.
더존비즈온은 고객사에 유출 가능성을 알리는 것과 관련해 “당사는 당사 시스템에 이상 징후가 발견된 직후, 신속한 내부 조사 절차를 거쳐 법이 정하는 절차에 따라 한국인터넷진흥원(KISA) 및 개인정보보호위원회(개보위)에 신고 조치하고 홈페이지를 통해 공지했다”고 밝혔다.
ko@heraldcorp.com