AI 해킹 맞서 금융당국 대대적 제도 개선
IT자산·외부접점·내부통제 전방위 점검
연 1회 점검 주기 2회로 대형사부터 강화
내년 1분기내 망분리 등 새 보안체계 발표
코인 거래소 규율 ‘디지털금융 안전법’ 제정
[헤럴드경제=서상혁 기자] 정부가 전례 없는 인공지능(AI) 해킹 피해 후속 조치 차원에서 금융권 580여개 업체를 대상으로 보안태세 전수점검에 나선다. 이번 해킹의 집중 타깃이 된 업무지원시스템 같은 ‘쪽문’은 물론이고 최고경영책임자(CEO) 보고 태세를 비롯한 내부통제까지 점검한다. 취약점 점검 주기도 연 2회로 늘리는 한편, 점검에 따른 보완조치를 이행하지 않을 경우 ‘제재금’까지 부과한다.
정부는 AI 해킹 위험에 대한 근본적인 대응 차원에서 ‘망분리 규제’ 전면 해제를 추진한다. “AI 공격은 AI로 방어한다”는 취지로 관련 태스크포스(TF)를 통해 AI 기반 보안 체계를 구축할 방침이다.
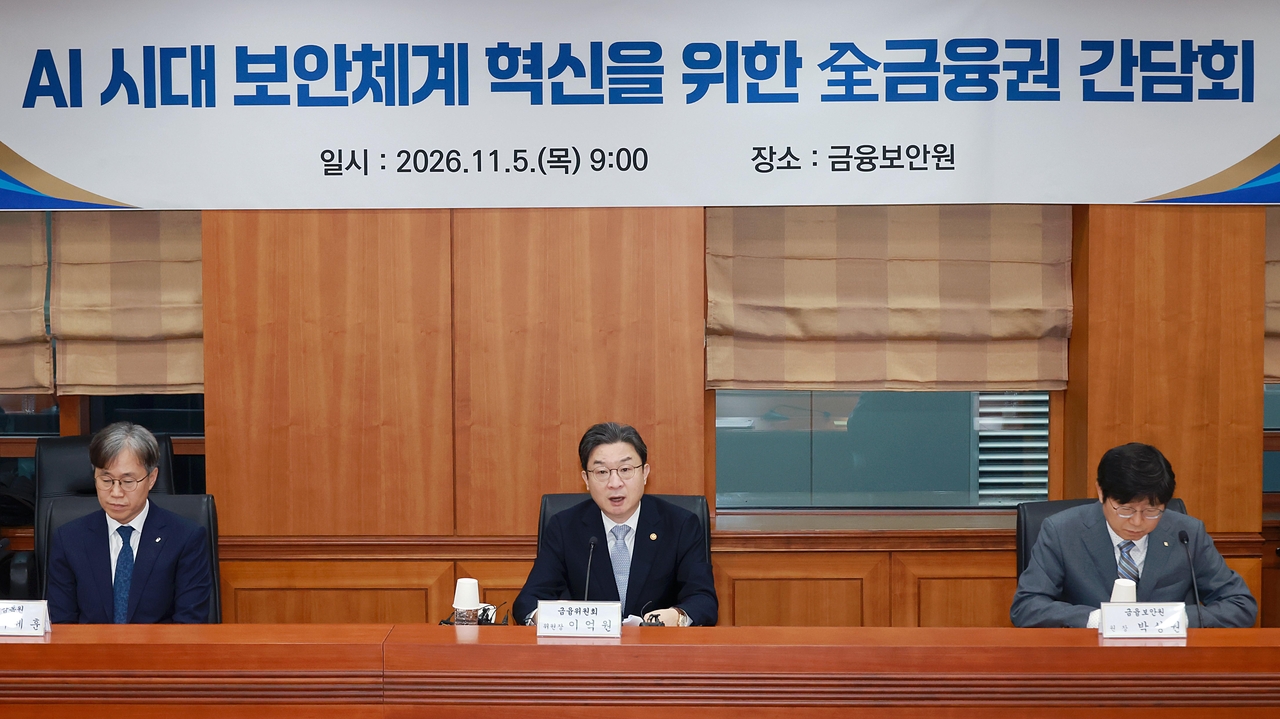
▶‘쪽문’ 보안 강화, 총자산 2조 금융사 연2회 점검=25일 금융위원회가 발표한 ‘전(全) 금융권 보안체계 혁신방안’에 따르면 정부는 연말까지 전체 금융권을 대상으로 보안체계 전수점검을 마치기로 했다. 은행 등 전통적인 금융회사는 물론이고 핀테크 업체까지 포함된다. 약 580개사가 대상이다.
API(애플리케이션 프로그래밍 인터페이스)를 비롯한 무형의 IT자산과 외부접점, 내부통제까지 들여다본다. 대고객서비스뿐만 아니라 이번 해킹의 집중 타깃이 된 업무지원시스템 등 외부에서 접근이 가능한 모든 업무 영역이 점검 대상이다. 금융당국은 해킹사고 발생 시 최고경영자(CEO) 보고 절차나 정보보호최고책임자(CISO) 역할 등 내부통제까지 고강도로 점검할 방침이다.
일차적으로 금융회사가 자체점검을 실시하되, 점검 내용이 부실할 경우 금융감독원과 금융보원원이 현장 점검에 나선다.
정부는 개별 금융회사의 해킹 정보 공유 시스템을 구축하기로 했다. AI 해킹에 대응하기 위해선 빠른 정보공유가 필수적이나, 개별 금융회사가 파악한 정보는 공유대상이 아니다. 앞으로는 금융감독원 통합관제시스템 ‘퍼스트’를 통해 전 금융권에 공유하기로 했다. 전자금융거래법 적용을 받지 않는 가상자산거래소나 보험 모집인에 대해서도 이를 적용할 방침이다.
전수점검과 별개로 금융회사 자체 ‘취약점 평가’ 항목도 대대적으로 개편한다. 현재 전자금융감독규정상 금융회사는 해킹 등에 대비하는 차원에서 자체적으로 취약점 분석·평가를 해야 한다.
정부는 현재 연 1회인 점검 주기를 2회로 늘린다. 총자산 2조원·종업원 300명 이상인 대형사에 먼저 적용하고 중소형사에 대해선 2028년부터 시행한다.
전자금융거래와 관련된 모든 외부접점은 취약점 평가 대상에 포함된다. 부실한 ‘쪽문’ 보안이 이번 해킹 피해의 주된 원인이 된 만큼, 강도높게 점검하겠다는 취지다. 평가 결과 지적된 주요 보안취약점을 장기간 방치할 경우 정부가 시정 명령을 내리고, 미이행 시 이행강제금을 부과한다. 이를 위해 정부는 국회와 전자금융거래법 개정안을 논의 중이다.
실제 헤럴드경제가 은행권을 대상으로 한국인터넷진흥원(KISA)의 기본 정보보호 체계 인증 제도인 ISMS 발급 현황을 조사한 결과, ‘쪽문’에 해당하는 업무지원시스템에 대해 관련 인증을 받은 곳은 전무했다. 금융당국은 이번 개선 방안 마련 과정에서 금융권의 쪽문 보안에 대한 미흡한 인식 실태 개선에 주안점을 둔 것으로 전해졌다.
상대적으로 영세한 중소형 금융회사에 대해선 금융보안원이 ‘원스톱 AI방어서비스’를 제공한다. AI를 활용해 맞춤형 취약점 정보를 공유할 방침이다. 또 금융회사 보안역량에 맞게 보안조치 내용을 구분·제시하고, 우선순위가 높은 조치부터 이행할 수 있도록 안내한다.
▶망분리 규제 풀고 디지털금융 안전법 제정=정부는 이번 해킹 사태를 계기로 금융권 망분리 규제 전면 해제를 추진한다. 그간 보안 목적에 한해 망분리 규제를 풀겠다고 했지만, 대책 마련 과정에서 ‘전면 해제’ 카드를 띄운 것이다.
금융위원회 관계자는 “AI를 활용한 해킹위협이 현실로 다가온 시점에서 ‘AI공격은 AI로 방어하는’ 보안체계를 확립하기 위한 구체적 실천과제 논의 필요성에 따른 것”이라고 설명했다.
이를 위해 금융위원회는 정부, 유관기관, 민간 전문가, 금융권이 참여하는 ‘망분리 규제 전면해제 TF’를 띄운다. 망분리 규제 전면 해제 절차나 관련 평가 기준을 마련하고, AI 기반의 ‘신(新) 보안체계’ 구축을 위한 구체적인 내용을 논의한다. 새 보안체계에는 데이터 관리나 보안내부통제, 침해 사고 발생 시 대응 체계 등이 포함된다. 금융위원회는 내년 1분기 안에 망분리 규제 전면 해제 방안과 새 보안체계를 발표할 예정이다.
금융위원회는 AI 해킹위협 현실화, 가상자산 등 새로운 업종 활성화, 디지털금융·클라우드 환경 보편화 등에 맞춰 ‘디지털금융 안전법’ 제정을 추진한다.
가상자산 사업자나, 보험GA, 대부업 등 직접 전자금융거래를 수행하지는 않으나 많은 금융·고객정보를 보유하고, 침해사고시 고객의 직접적 자산손실 가능성 있는 업종 등에 대해서는 전자금융거래법에 준하는 수준의 보안규율을 적용하는 것이 골자다.
또 클라우드 사업자, 플랫폼 등 금융회사는 아니나 다수 금융회사와 연계되고, 다양한 업무 위수탁 관계를 통해 다량의 정보처리, 침해사고시 파급영향 등 있는 경우에 침해사고 예방·신속한 피해복구 등 차원의 다양한 규율을 적용한다. 상시적으로 보안관리에 임할 수 있도록 CEO 책임성·이사회 구성·현업부서 역할 등 보안 거버넌스·내부통제 차원의 규율도 반영한다. 정부는 연내 관계기관과의 의견 수렴을 거쳐 방안을 마련할 계획이다.
정부는 정보 유출에 따른 보이스피싱 2차 피해를 막기 위해 ‘보이스피싱 정보공유 AI플랫폼(ASAP)에 ’의심거래 판단지수(피싱지수)‘를 도입한다. 금융회사가 범죄여부가 의심되는 거래를 ASAP에 질의하면 AI가 위험도를 판단해 답변해준다. 또 정보유출에 따른 보이스피싱 범죄로 2차 피해가 발생한 경우 금융회사가 일정 부분 피해금을 보상하는 ’무과실책임 법제화‘도 지속적으로 추진한다.
hyuk@heraldcorp.com