암호 안전성 기준·양자내성암호 전환 가이드북 공개
알고리즘별 ‘허용·제한·금지’ 연한 명시
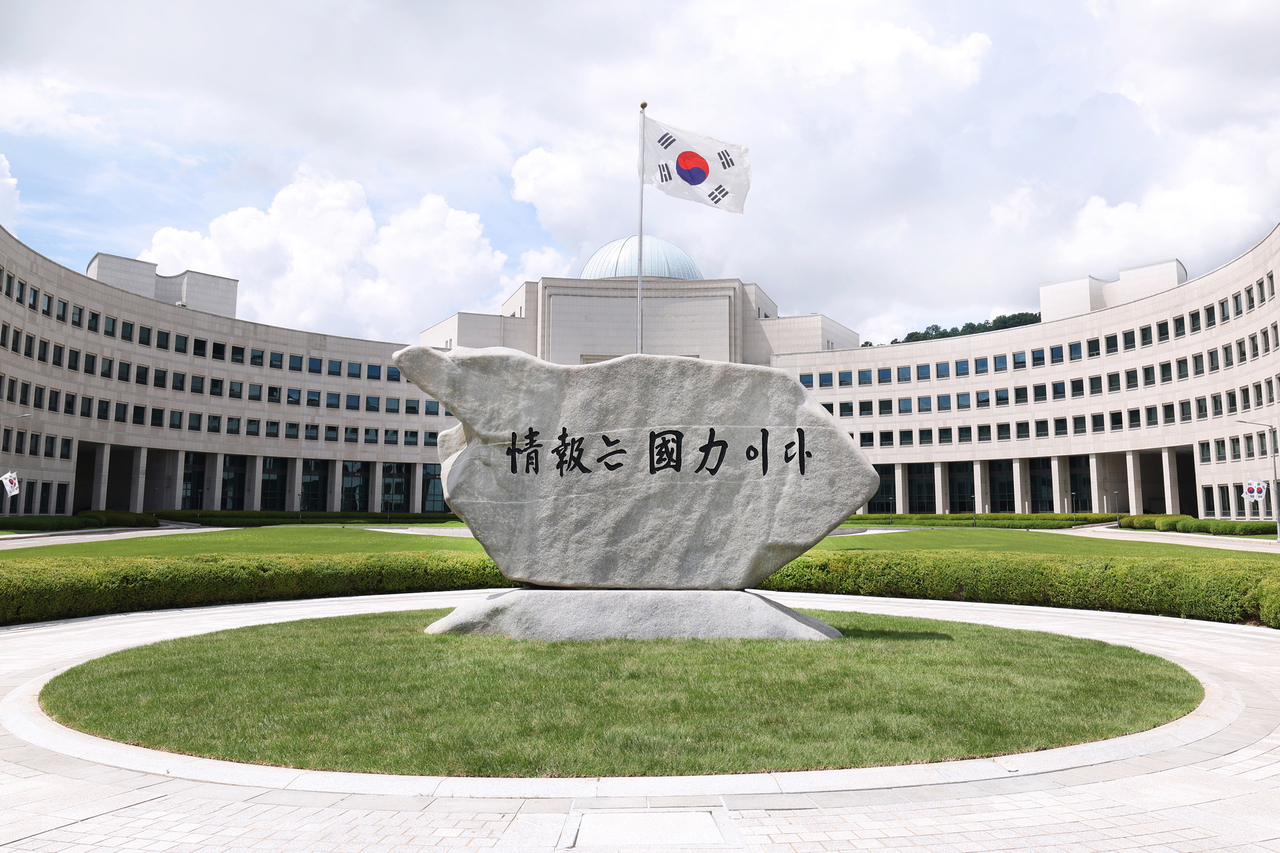
[헤럴드경제=전현건 기자] 국가정보원이 양자컴퓨터 실용화에 대비해 국가·공공기관이 써야 할 암호와 전환 절차를 담은 지침을 내놨다. 현재 쓰는 암호 알고리즘마다 언제까지 쓸 수 있는지 ‘사용연한’을 정해 단계적으로 바꾸도록 한 것이 핵심이다.
국정원은 16일 국가보안기술연구소와 함께 국가·공공기관용 ‘암호 안전성 기준’과 ‘양자내성암호 전환 가이드북’ 초안을 국가사이버안보센터 홈페이지에 공개했다고 밝혔다.
양자컴퓨터가 실용화되면 인터넷 보안, 간편인증, 전자서명 등에 널리 쓰이는 현행 암호가 무력화될 수 있다는 우려가 계속 제기돼 왔다. 특히 암호화된 정보를 미리 모아뒀다가 양자컴퓨터가 나온 뒤 해독하는 ‘선(先)수집, 후(後)해독’ 위협 때문에 암호체계 전환은 미래가 아닌 지금의 과제가 됐다는 게 국정원 설명이다.
‘암호 안전성 기준’은 국가·공공기관 시스템에 써야 할 암호기술과 안전성 수준을 판단하는 기준이다. 기관마다 같은 기준으로 안전한 암호를 고르도록 하고, 암호 알고리즘별로 허용·제한·금지 등 사용연한을 정했다.
‘양자내성암호 전환 가이드북’은 전환에 필요한 준비사항과 단계별 이행 절차를 담은 실무 기술지침서다. 시스템 중요도와 보안 위험 등을 고려해 어떤 시스템부터 바꿀지 우선순위를 정하는 방법도 구체화했다.
정부는 2023년 ‘범국가 양자내성암호 전환 마스터플랜’, 지난해 ‘범국가 양자내성 암호체계 전환 종합 추진계획’을 마련한 데 이어, 최근 관계부처 합동 회의를 거쳐 국가기밀·기반시설 등 중요시스템의 전환 목표 시점을 당초 2035년에서 2031년으로 앞당겼다. 이번 가이드라인 2종도 이 추진계획의 일환이다.
국정원은 초안을 먼저 공개해 각급 기관 의견을 모은 뒤 내년 상반기 확정·배포할 예정이다. 연말에는 ‘암호 키 관리 가이드라인’도 공개한다.
김창섭 국정원 3차장은 “양자컴퓨터가 현재의 암호체계를 무력화할 수 있는 이른바 Q-Day가 다가오고 있고, 지금 수집된 정보도 훗날 해독될 수 있다는 점에서 전환 준비를 서두르는 것이 중요하다”고 강조했다. 이어 “암호체계의 전환은 많은 비용·노력·시간이 필요한 일인만큼 관계부처 및 산학연과 긴밀히 협력해 국가 차원의 전환 기반을 내실있게 마련해 나가겠다”고 밝혔다.
rimsclub@heraldcorp.com