금감원·금융보안원 연 1회 운영…KISA는 분기별 평가
포상금 규모도 KISA의 약 6분의 1 수준
금감원, 올해 버그바운티 대상 34곳→70곳 확대
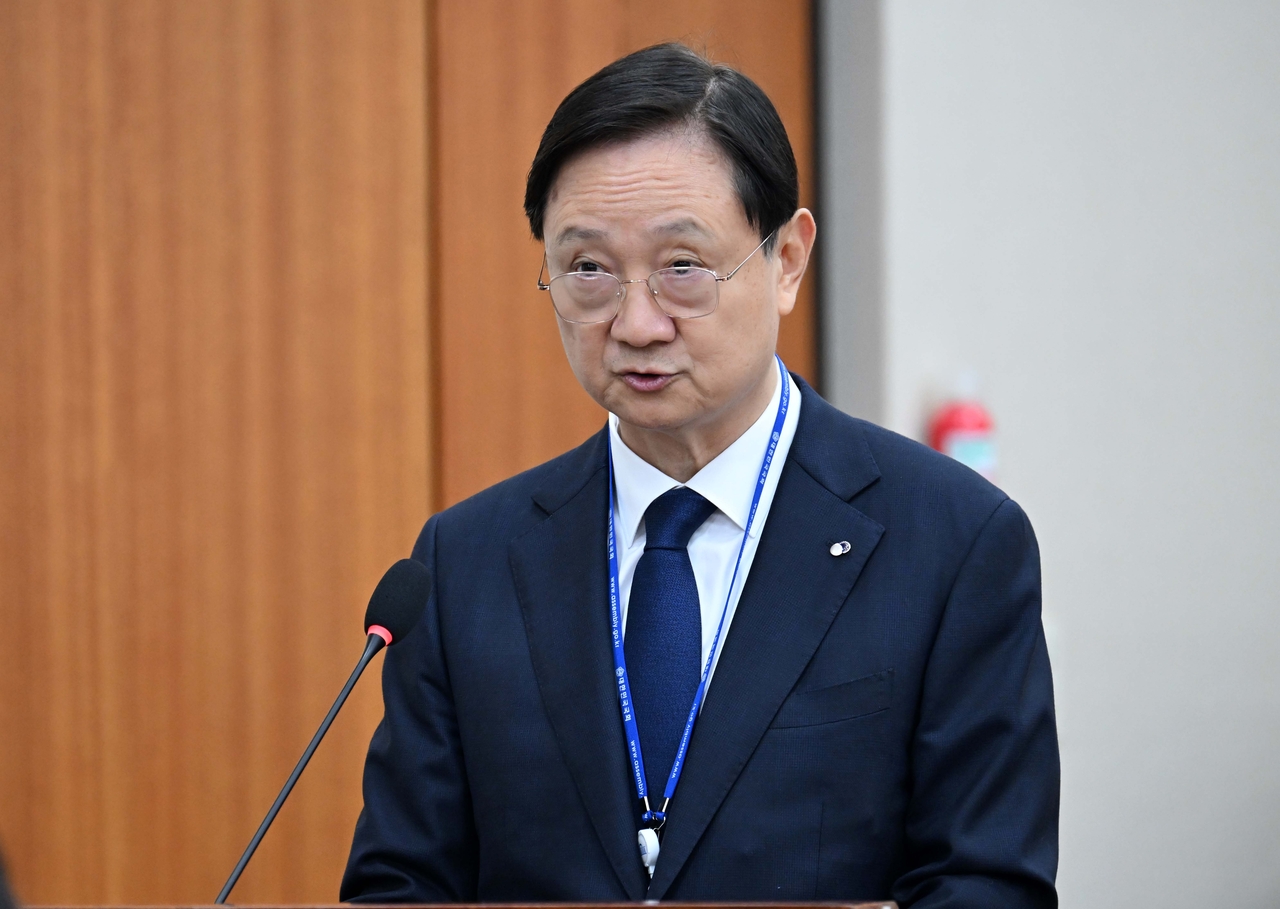
[헤럴드경제=박혜림 기자] 이찬진 금융감독원장이 금융권의 보안 취약점을 선제적으로 찾아내는 ‘버그바운티’ 제도를 한국인터넷진흥원(KISA) 수준 이상으로 확대하겠다고 밝혔다.
이 원장은 19일 국회 정무위원회 국정감사에서 한민수 더불어민주당 의원이 금감원·금융보안원의 버그바운티 운영 실적이 KISA보다 미흡하다고 지적하자 “KISA 기준으로 상향할 수 있도록, 그보다 이상으로 해보도록 하겠다”고 말했다.
버그바운티는 외부 보안전문가가 금융회사 시스템의 취약점을 찾아 신고하면 이를 검증해 포상금을 지급하는 제도다.
한 의원에 따르면 KISA는 2012년부터 버그바운티를 운영하며 매년 3·6·9·12월 분기별로 평가하고 있다. 비교 자료상 신고 건수는 1786건, 취약점 인정 건수는 670건, 지급 보상금은 총 2억7669만원으로 집계됐다.
반면 금감원·금융보안원 공동 버그바운티는 매년 한 차례 운영되고 있다. 신고 건수는 249건, 인정 건수는 164건, 지급 보상금은 4420만원 수준으로, 포상금 규모만 놓고 보면 KISA의 약 6분의 1에 그쳤다.
금감원은 올해 금융권 버그바운티 대상을 지난해 34개사에서 70개사로 확대했다. 가상자산사업자와 법인보험대리점(GA)도 새로 포함했다. 블라인드 모의해킹 대상도 같은 기간 20개사에서 40개사로 늘렸고, 생성형 인공지능(AI) 서비스 과정에서 발생할 수 있는 정보 유출과 비정상 응답 유도 등을 점검하는 레드티밍도 훈련 범위에 추가했다.
금감원은 최근 금융권에서 잇따른 침해사고를 계기로 버그바운티와 모의해킹 등 실전형 보안훈련 대상을 지속적으로 확대할 방침이다.
rim@heraldcorp.com