KB·신한·하나·우리·NH농협금융 점검
“금융보안, 투자와 결과로 증명해야”
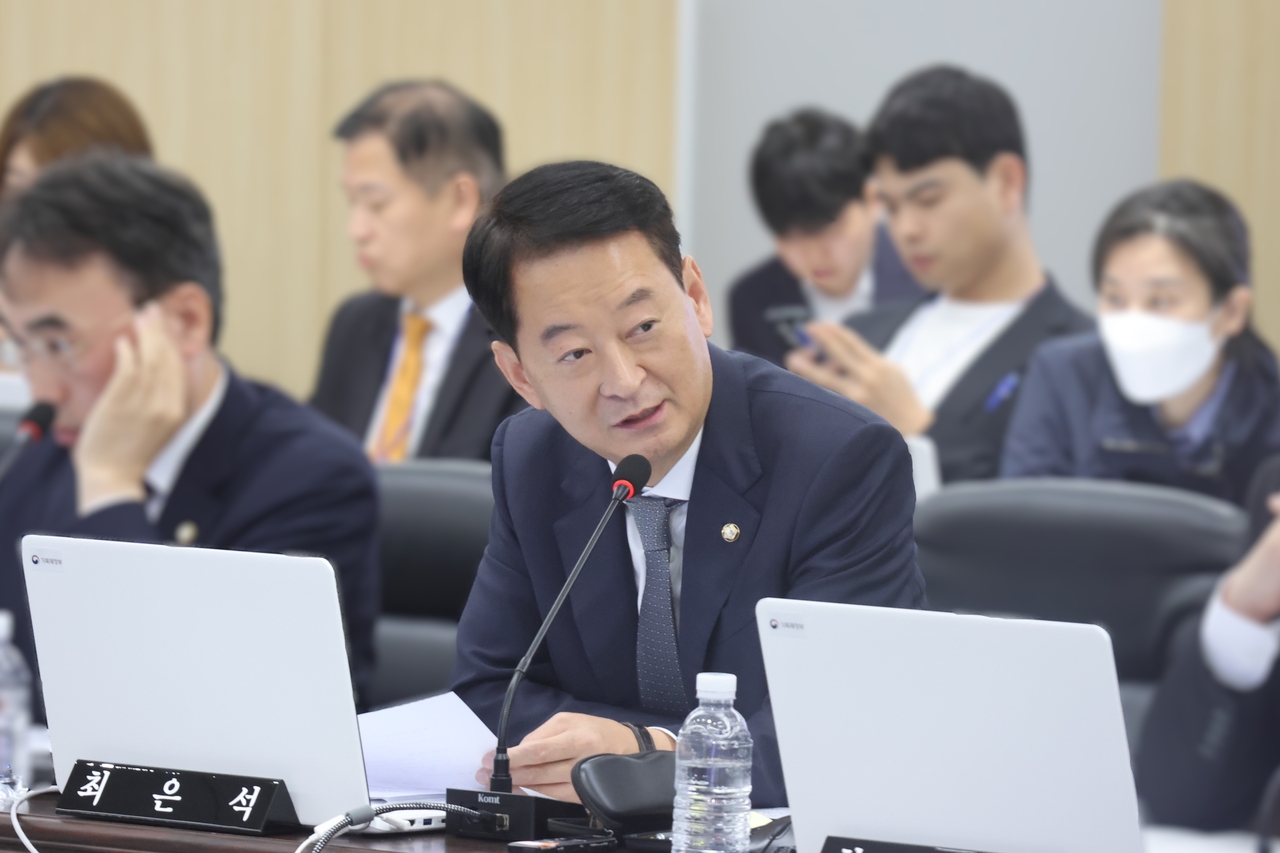
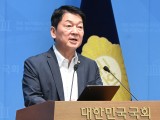
[헤럴드경제=정석준 기자] 최은석 국민의힘 의원이 최근 금융권에서 잇따른 해킹 및 정보보안 사고와 관련해 국내 5대 금융지주의 사이버보안 대응체계를 점검했다. 보안예산 편성뿐 아니라 실제 집행 실적과 전문인력 운용, 사고 예방체계 등을 살펴보고 금융지주 차원의 정보보호 역량 강화를 주문했다.
19일 국회 정무위원회 소속 최 의원에 따르면 최근 KB·신한·하나·우리·NH농협 등 5대 금융지주의 정보보호최고책임자(CISO)들과 만나 금융권 전반의 정보보호 실태를 점검했다.
이번 점검은 금융회사의 디지털 전환이 빨라지고 사이버 위협이 고도화되는 상황에서 금융지주 차원의 보안 투자와 인력 운용, 사고 대응체계가 실제 위험에 대응할 수 있는 수준인지 확인하기 위해 마련됐다.
최 의원은 특히 정보보호 예산의 편성 규모뿐 아니라 집행률과 투자 우선순위, 노후 보안시스템 개선 및 취약점 해소 실적 등을 살펴봤다. 보안투자의 성과는 예산 규모보다 실제 보안 위험을 얼마나 줄였는지를 기준으로 평가해야 한다는 취지다.
정보보호 전문인력의 확보와 운용 실태도 점검했다. 금융회사별 보안 전담인력 규모와 업무 분장, 전문성 확보를 위한 교육훈련 체계 등을 확인하고 보안조직의 전문성과 현장 대응역량을 지속적으로 강화해야 한다고 당부했다.
금융지주와 계열사 간 정보보호 관리체계도 주요 점검 대상에 포함됐다. 침해사고 발생 시 보고·대응 절차와 재발방지 대책의 이행 여부 등을 살펴보고, 개별 계열사에만 의존하지 않는 금융그룹 차원의 통합적인 위험 관리가 필요하다고 강조했다.
은행·카드·증권·보험 등 금융지주 산하 계열사들이 디지털 인프라와 업무시스템을 연계하고 있는 만큼 한 계열사의 보안 취약점이 그룹 전체의 위험으로 이어질 가능성에 대비해야 한다는 것이다.
사고 발생 이후 수습보다 사전 예방체계를 강화해야 한다는 점도 강조했다. 정기적인 보안 취약점 점검과 모의훈련, 임직원 정보보호 교육이 형식적인 절차에 그치지 않고 실제 침해사고 발생 시 신속한 대응으로 이어져야 한다고 주문했다.
최 의원은 “금융회사의 정보보안은 전산부서가 관리하는 비용 항목이 아니라 고객의 자산과 개인정보, 나아가 금융회사 자체의 신뢰를 지키는 핵심 경영 과제”라며 “금융사고가 발생할 때마다 보안투자를 확대하고 재발방지 대책을 마련하겠다고 약속하지만, 중요한 것은 그 약속이 실제 예산 집행과 인력 확충, 현장의 보안 수준 개선으로 이어졌느냐는 것”이라고 지적했다.
이어 “금융회사의 보안 수준은 사고가 발생하지 않았다는 결과만으로 평가할 수 없다. 사고를 막기 위해 평소 얼마나 철저하게 대비했고, 위협이 현실화됐을 때 얼마나 신속하게 대응할 수 있는지가 중요하다”며 “5대 금융지주가 금융권의 정보보호 수준을 끌어올리는 데 선도적인 역할을 해야 한다”고 강조했다.
그러면서 “고객의 돈과 정보를 지키지 못하는 금융회사는 아무리 실적이 좋아도 신뢰받을 수 없다”며 “금융보안은 선택적인 투자가 아니라 금융회사의 존립을 좌우하는 생존의 문제인 만큼, 금융지주 회장과 경영진부터 책임감을 갖고 보안예산의 실질적인 집행, 전문인력 확충, 현장 중심의 교육훈련에 적극 나서야 한다”고 당부했다.
mp1256@heraldcorp.com