업황 부담 속 보안 투자 늘려도 해킹 사고 잇따라
새마을금고중앙회 168억·산은캐피탈 69억 편성
저축은행 보안인력 평균 6명, 시중은행 92명
정상 접속 위장한 공격에 탐지 어려움 커져
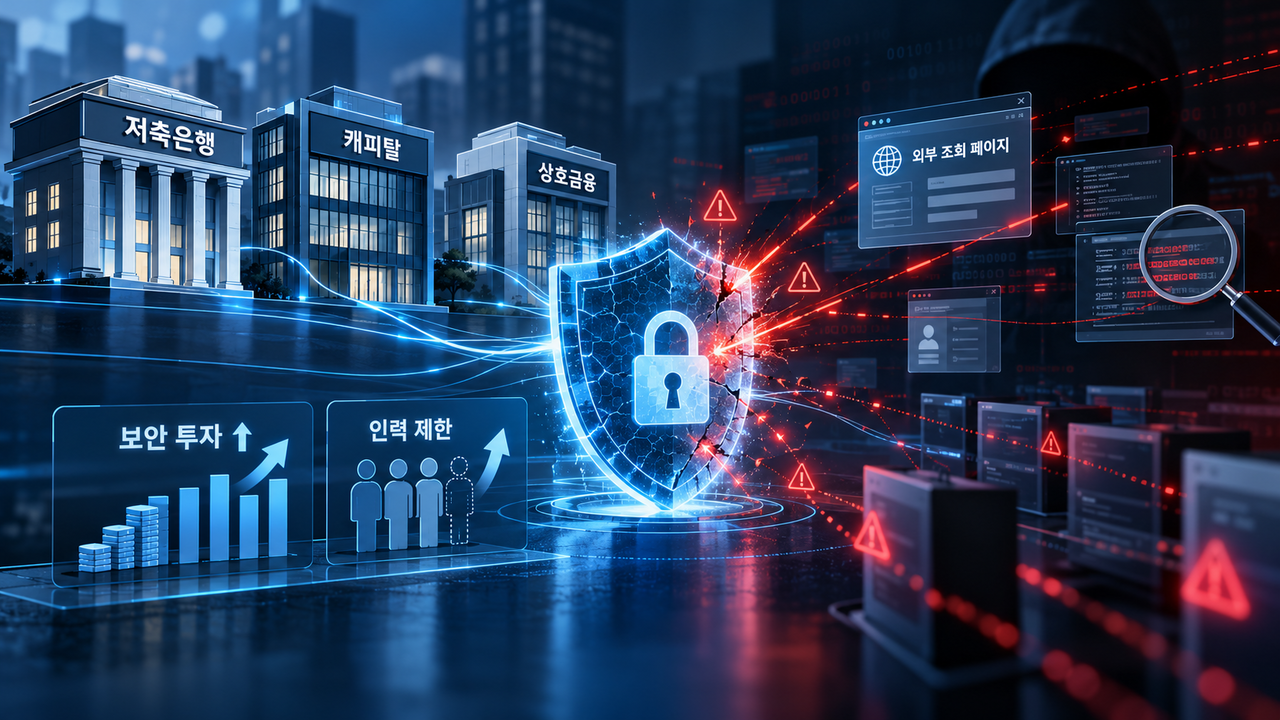
[헤럴드경제=김서현 기자] 제2금융권이 잇따른 해킹 사고에 대응해 정보보호 예산과 인력을 늘리고 있지만, 공격 수법이 정교해지면서 침해를 막거나 조기에 탐지하는 데 어려움을 겪고 있다. 특히 저축은행은 대형 은행보다 보안 인력과 투자 여력이 부족한 데다 건전성 부담도 안고 있다. 정상적인 이용자처럼 시스템에 접근해 탐지를 피하는 공격이 이어지면서 기존 보안체계만으로는 한계가 있다는 지적이 나온다.
16일 금융권에 따르면 최근 현대캐피탈과 산은캐피탈, OK저축은행에서 잇따라 개인정보 유출 사고가 발생했다. 이들 회사는 해킹 의심 인터넷주소(IP) 접속 기록을 확인하거나 외부 전문업체에 추가 조사를 맡기는 과정에서 침해 사실을 파악했다. 유출 규모가 당초 점검보다 늘어난 사례도 있었다.
주택대출 모집인 조회 페이지 해킹으로 개인정보 146건이 유출된 현대캐피탈은 올해 정보보호 예산을 2024년 말보다 약 34% 늘렸다. 전체 정보기술(IT) 예산에서 정보보호 예산이 차지하는 비중은 같은 기간 2.42%포인트 상승했다. 정보보호 전담인력도 약 47% 늘었다. 회사 측은 정보보호 예산을 전체 IT 예산보다 빠르게 확대하고 있다고 설명했다.
공제회원 개인정보 유출 사고를 겪은 새마을금고중앙회는 올해 정보보호 예산으로 168억원을 편성했다. 지난해보다 약 20억원 늘어난 규모다. 다만 정보보호 인력은 지난해 46명에서 올해 47명으로 1명 늘어나는 데 그쳤다.
고객정보 848건이 유출된 산은캐피탈은 올해 전체 IT 예산 455억원 가운데 69억원을 정보보호 예산으로 편성했다. 전체 IT 예산의 약 15.2%다. 6월 말까지 집행한 정보보호 예산은 22억원으로, 같은 기간 전체 IT 집행액 99억원의 약 22.2%를 차지했다. 정보보호 전담인력은 3명이다.
저축은행은 대형 은행과 보안 인력 규모에서 큰 차이를 보인다. 지난 8일 국회 정무위원회 국정감사에서 박민규 더불어민주당 의원이 제시한 자료에 따르면 4대 시중은행의 정보보호 전담인력은 평균 약 92명인 반면 저축은행은 6명 수준이었다. 전담인력 규모가 15배 이상 차이 나는 셈이다.
한국인터넷진흥원(KISA) 정보보호 공시에 따르면 지난해 웰컴저축은행의 정보보호 투자액은 37억5182만원이었다. 전담인력은 내부 6명과 외주 1.8명을 합쳐 7.8명으로 집계됐다. 신한저축은행은 11억5127만원을 투자했고, 전담인력은 6.1명이었다. 전체 IT 투자액 대비 정보보호 투자 비중은 웰컴저축은행 15.8%, 신한저축은행 9.8%로 4대 시중은행 평균인 8.5%를 웃돌았다. 투자 비중이 높더라도 회사 규모에 따라 실제 투입할 수 있는 예산과 인력에는 차이가 있다는 의미다.
보안 예산을 줄인 저축은행도 적지 않다. 자산 규모 상위 10개 저축은행 가운데 6곳은 2025년 정보보호 예산을 전년보다 줄였다. OK저축은행은 81억원에서 57억원으로 약 30% 감액했고, 웰컴·DB·신한·하나·페퍼저축은행도 예산을 축소했다.
수익성이 개선됐지만 건전성 부담은 여전하다. 금융감독원에 따르면 올해 상반기 저축은행업권의 당기순이익은 7658억원으로 전년 동기보다 5088억원 늘었다. 반면 6월 말 연체율은 6.26%로 지난해 말보다 0.22%포인트 상승했다. 기업대출 연체율도 같은 기간 8.00%에서 8.38%로 올랐다. 부실채권 관리에 자금을 투입하는 상황에서 보안 인프라와 전문인력도 확충해야 하는 셈이다.
한 여신업계 관계자는 “업계 전반적으로 경영 환경이 녹록지 않은 만큼 보안 예산을 무작정 늘리기는 어렵다”면서도 “보안의 중요성이 커지면서 일반 IT 예산보다 정보보호 예산을 더 빠르게 확대하고 있다”고 말했다.
저축은행의 전산 운영구조도 살펴볼 부분이다. 현재 저축은행 79곳 가운데 67곳은 저축은행중앙회의 통합금융정보시스템(IFIS)을 이용하고 나머지 12곳은 주요 전산업무를 자체 시스템으로 처리한다. 공동전산망은 개별 저축은행의 전산 운영 부담을 줄일 수 있지만, 홈페이지와 외부 조회서비스 등 온라인 접점의 보안 관리도 중요한 만큼 공동 시스템과 개별 서비스의 취약점을 함께 점검해야 한다는 지적이 나온다.
실제 최근 침해사고에서는 외부에 노출된 조회서비스 등이 공격 대상이 됐다. 현대캐피탈은 지난달 27일 주택대출 모집인 조회페이지를 통한 공격으로 모집인 146명의 개인정보가 유출됐지만 닷새가 지난 이달 2일에야 사고를 인지했다. 금융보안원이 공유한 해킹 의심 인터넷주소(IP)의 접속 이력을 확인하는 과정에서 침해 사실을 파악했다.
산은캐피탈 역시 금융보안원이 통지한 IP를 분석하는 과정에서 해킹 사실을 확인했다. 차세대 시스템 개발 당시 별도 인증 절차 없이 정보를 조회하도록 만든 테스트 페이지가 정식 개통 이후에도 남아 있다가 공격에 악용된 것으로 파악됐다. 이 사고로 고객정보 848건이 유출됐다. 산은캐피탈 관계자는 “문제가 된 페이지를 삭제했으며 추가 피해는 없을 것으로 보고 있다”고 설명했다.
OK저축은행에서는 초기 자체 점검과 외부 전문업체의 조사 결과가 달랐다. 최초 자체 점검에서는 고객 183명의 개인정보 유출 가능성이 파악됐지만, 이후 외부 보안 전문업체 두 곳의 추가 조사에서 250명의 정보 유출이 확인됐다. OK저축은행 관계자는 “최초 자체 점검 당시 기술적으로 미흡해 미처 발견하지 못한 부분이 있었다”며 “외부 보안 전문업체를 통해 추가 점검하면서 유출 대상자가 더 확인됐다”고 설명했다.
업계에서는 최근 공격이 과거처럼 단기간에 시스템을 마비시키거나 대량의 접속을 시도하는 방식과 달리 정상적인 사용자처럼 천천히 접근한다는 점에 주목하고 있다. 기존 보안 시스템이 비정상적인 접속량이나 알려진 공격 유형을 중심으로 이상 징후를 탐지하는 만큼 새로운 수법을 찾아내기가 쉽지 않다는 것이다.
한 여신업계 관계자는 “최근에는 정상적인 접속과 구별하기 어려운 방식으로 접근하고 접속량도 일반적인 이용보다 적은 수준으로 유지하면서 탐지를 피한다”며 “기존 보안 시스템에 설정된 이상 징후 기준만으로는 이런 공격을 찾아내기가 쉽지 않다”고 말했다.
이어 “보안 기술은 해킹 기술에 후행하는 성격이 있어 새로운 공격 방식이 등장할 때마다 대응하기가 쉽지 않다”며 “공격이 정상적인 이용자의 행동을 흉내 내는 만큼 방어하는 쪽에서도 AI를 활용해 이상 징후를 더욱 촘촘하게 탐지할 필요가 있다”고 덧붙였다.
snsd@heraldcorp.com